
تطوير أنظمة إدارة الحوسبة السحابية والثغرات الأمنية
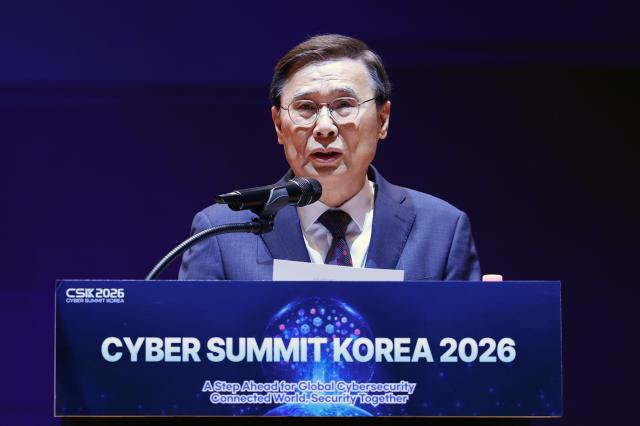
يشرع جهاز المخابرات الوطني الكوري في تحديث سياسات الأمن السيبراني الوطنية المتعلقة بالحوسبة السحابية والشبكات وثغرات البرمجيات، وذلك مواكبة لانتشار الذكاء الاصطناعي. وسيتم تعديل معايير الأمان والأنظمة التحقق القائمة لدعم استخدام الذكاء الاصطناعي في القطاع العام والتصدي للتهديدات الأمنية المرتبطة بها.
أعلن جهاز المخابرات الوطني في 17 سبتمبر، عقب افتتاح فعالية الأمن السيبراني العالمية «قمة الأمن السيبراني كوريا 2026» في كوكس بسيول، عن اتجاهات تعديل سياسات الأمن السيبراني الوطني وسياسات الأمن المتعلقة بالذكاء الاصطناعي.
سيتم تحديث «المبادئ التوجيهية الوطنية لأمان الحوسبة السحابية»، التي دخلت حيز التنفيذ منذ 14 سنة، لمواكبة التطورات التكنولوجية في مجالي الذكاء الاصطناعي والحوسبة السحابية. كما سيتم تحسين معايير الأمان التي كانت تُطبق عند إدراج السحابة الخاصة من القطاع الخاص في المؤسسات الحكومية، بما يعكس المعايير الدولية والبيئة التكنولوجية الحالية.
سيتم أيضاً تغيير معايير نظام تصنيف الحوسبة السحابية من التركيز على النظام إلى التركيز على البيانات. فبدلاً من التصنيف الحالي وفقاً لأهمية النظام إلى فئات عليا وفئات وسيطة وفئات دنيا، ستتم إعادة التصنيف وفقاً لنظام أمان الشبكات الوطني (N2SF) بناءً على أهمية البيانات إلى معلومات سرية (C) ومعلومات حساسة (S) ومعلومات عامة (D).
سيتم وضع استثناءات للتحقق من الحوسبة السحابية فيما يخص خدمات التكنولوجيا الحديثة مثل الذكاء الاصطناعي. تشمل الحالات المستهدفة المؤسسات الحكومية التي تتعامل حصراً مع المعلومات العامة ولا تتعاطى مع البيانات الشخصية الحساسة، فضلاً عن خدمات الحوسبة السحابية المخصصة لمعدات بأغراض خاصة مثل الروبوتات الطبية.
سيتم أيضاً إعادة هيكلة نظام التحقق من أمان الحوسبة السحابية. بدلاً من النموذج الحالي الذي تقيّم فيه وزارة العلوم والتكنولوجيا والاتصالات وتصادق على الامتثال الأمني، سيتم تطبيق آلية موحدة يقودها جهاز المخابرات الوطني للتحقق من التزام الأمان.
يخطط جهاز المخابرات الوطني لإنشاء قاعدة بيانات وطنية للثغرات الأمنية بحلول عام 2028، وجمع معلومات عن الثغرات الموجودة في البرمجيات التجارية والمفتوحة المصدر المتداولة محلياً وعالمياً. كما يُتوقع أن تمر نظم الإبلاغ عن الثغرات والتعامل معها والكشف عنها بمرحلة تجريبية هذا العام قبل توسيعها ليشمل المؤسسات العامة الوطنية بحلول عام 2028.
سيتم أيضاً تحويل نظام أمان الشبكات من النهج القائم على فصل الشبكات إلى نظام أمان الشبكات الوطني (N2SF). وبناءً على تعديل المبادئ التوجيهية الوطنية الأساسية للأمن السيبراني الذي تم في مايو الحالي، سيتم تطوير نظام متقدم يطبق مستويات الأمان مع الأخذ في الاعتبار بيئات العمل وأهمية البيانات.
سيتم أيضاً وضع سياسات أمنية موجهة نحو الذكاء الاصطناعي ذاته. أطلق جهاز المخابرات الوطني العام الماضي مركز الأمن الوطني للذكاء الاصطناعي للتصدي للتهديدات الأمنية المرتبطة بالذكاء الاصطناعي. وأجرى الجهاز في النصف الأول من العام الحالي مسحاً شاملاً لواقع تطبيق الذكاء الاصطناعي وإدارة الأمان لدى حوالي 290 مؤسسة وطنية وحكومية، وقام بإجراء فحوصات أمنية للنظم الذكية وعمليات التحقق الأمني (الاختبارات الحمراء) على 17 مؤسسة من بينها.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.