
مركز كيسا للاستجابة لانتهاكات الإنترنت يعمل على مدار الساعة مع تشديد المراقبة على مواقع الشركات الرئيسية
مشاركة عناوين الهجمات الأجنبية مع مشغّلي خدمات السحابة لمنع انتشار التهديدات في القطاع الخاص
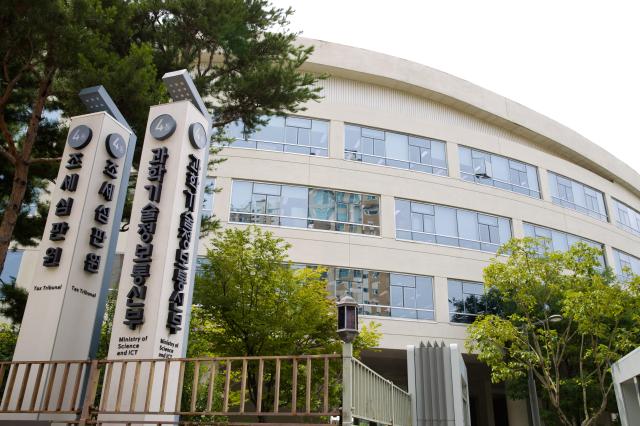
فعّلت وزارة العلوم والتكنولوجيا ومجتمع المعلومات والاتصالات نظام استجابة طارئة على مدار الساعة بالتعاون مع مركز كوريا الجنوبية الإنترنت (كيسا) في أعقاب سلسلة من حوادث الاختراق التي شهدها القطاع المالي مؤخراً. وفي إطار جهودها لمنع انتشار الهجمات السيبرانية من القطاع المالي إلى القطاع الخاص، أوصت الوزارة حوالي 28 ألف شركة بإجراء فحوصات أمنية شاملة.
أعلنت الوزارة في الرابع من الشهر الحالي عن تفعيل نظام استجابة طارئ مع مركز كيسا للتعامل مع حوادث الاختراق الأخيرة في القطاع المالي، وقالت إنها اتخذت خطوات استباقية لمنع انتشار الحوادث المماثلة.
تجري حالياً تحقيقات والاستجابة لحوادث الاختراق في القطاع المالي تحت قيادة لجنة الخدمات المالية وهيئة الإشراف المالي وأكاديمية الأمن المالي. قامت وزارة العلوم والتكنولوجيا ومركز كيسا بتعزيز الاستجابة للتهديدات السيبرانية لمنع توسع الهجمات الناشئة من القطاع المالي إلى قطاعات خاصة أخرى وتجنب الأضرار الإضافية.
على الصعيد الفوري، تم تعزيز نظام الاستجابة في مركز كيسا للاستجابة لانتهاكات الإنترنت (كيسك) لتفعيل نظام استجابة طارئة يعمل 24 ساعة. تم تشديد المراقبة على مواقع الويب للشركات الرئيسية وتعزيز موارد الاستجابة لحوادث الاختراق، مع إبقاء فرق الاستدعاء الطارئة في حالة تأهب مستمر.
تعمل الوزارة على تحفيز الشركات على تعزيز إجراءاتها الأمنية الذاتية. توفر وزارة العلوم والتكنولوجيا ومركز كيسا معلومات حول التهديدات السيبرانية ذات الصلة من خلال نظام البلاد المحمي ونظام تحليل ومشاركة تهديدات الإنترنت (سي-تاس).
بشكل خاص، أرسلت الوزارة رسائل بريد إلكترونية توصي بإجراء فحوصات أمنية إلى حوالي 28 ألف شركة أبلغت عن تعيين مسؤول أمن المعلومات الأول (سيسو) لديها.
فيما يتعلق بعناوين الإنترنت (عناوين الـ آي بي) للمهاجمين الأجانب التي حددتها أكاديمية الأمن المالي، تم نقل معلومات التهديد إلى مشغّلي خدمات السحابة المعنيين. تم إرسال طلب منفصل يطلب منهم اتخاذ التدابير اللازمة لحجب السلوكيات الضارة.
أعدّت وزارة العلوم والتكنولوجيا الموارد ونظم الاستجابة مسبقاً للتمكّن من نشر موارد الخبرة السيبرانية من مركز كيسا على الفور في الميدان في حال طلبت لجنة الخدمات المالية أو هيئة الإشراف المالي ذلك.
ستمضي الوزارة قدماً في التعاون مع الجهات المعنية في مراحل التحقيق اللاحقة. تعتزم مواصلة مراقبة اتجاهات التهديدات السيبرانية في خدمات تكنولوجيا المعلومات والاتصالات الخاصة، بما فيها القطاع المالي، والعمل بكل جهد لمنع حدوث حوادث مماثلة وتجنب انتشار الأضرار الإضافية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.