
رئيس الوزراء يترأس اجتماعاً حول تسرب البيانات الشخصية من المؤسسات المالية والحكومية
فحوصات أمنية شاملة في القطاع المالي برمته مع التركيز على حماية العملاء وتعويض الأضرار
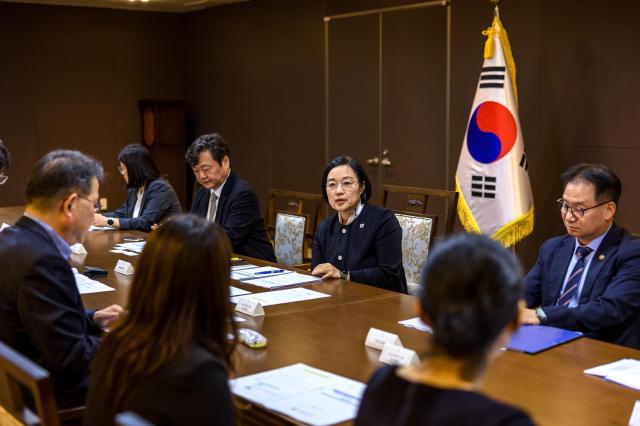
أعرب رئيس وزراء كوريا الجنوبية هان سونج-سوك عن قلقه من حوادث تسرب البيانات الشخصية المتتالية من المؤسسات المالية والحكومية، محذراً من أن "الأنظمة الأمنية والفحوصات التقليدية لا تكفي للتصدي لهذا الوضع"، وطالب بإعادة هيكلة شاملة للفحوصات الأمنية.
ترأس هان سونج-سوك اجتماعاً بشأن تسرب البيانات الشخصية من المؤسسات المالية والحكومية في مقر الحكومة بسيول صباح اليوم، وقال: "على الحكومة والمؤسسات العامة والقطاع المالي والشركات الخاصة جميعها أن تكون على يقظة تامة، وأن تسعى بسرعة لحل هذه الأزمة، مما يوفر فرصة إعادة تأسيس نظام الأمن السيبراني بشكل جذري وجديد تماماً".
أضاف رئيس الوزراء: "بينما كان الهجوم موجهاً نحو نقاط ضعف خارجية محدودة وليس الأنظمة الحاسوبية الرئيسية للقطاع المالي، إلا أنه يُعتقد أنه استخدم تقنية الذكاء الاصطناعي"، وتابع: "إن احتمالية استخدام الذكاء الاصطناعي في عمليات التصيد الاحتيالي في المستقبل قد تؤدي إلى أضرار ثانوية، وهو ما يعكس خطورة الوضع الحالي".
وأشار هان سونج-سوك إلى أن "عمليات الاختراق بأساليب مماثلة قد تنتشر ليس فقط في القطاع المالي بل أيضاً في الصناعة والقطاع الحكومي والعام، وهو ما يثير قلقاً كبيراً"، مؤكداً أن "الممارسات الأمنية التقليدية والأنظمة القائمة وآليات الاستجابة الحكومية لا تكفي للتعامل مع التطورات الجديدة في بيئة المعلومات".
وفي الاجتماع، كلّف رئيس الوزراء لجنة الخدمات المالية بمهام تحديد نطاق البيانات الشخصية المسرّبة بدقة، وتحديد أسباب الحادثة، ووضع الخطط العلاجية، مع الإشراف على التزام الشركات المالية ذات الصلة بحماية العملاء والتعويض عن الأضرار بشكل كامل. كما أمر بإجراء فحوصات أمنية سريعة وشاملة في جميع أنحاء القطاع المالي.
طلب رئيس الوزراء من وزارة العلوم والتكنولوجيا وتكنولوجيا المعلومات واللجنة الوطنية لحماية المعلومات الشخصية فحص الأنشطة الوقائية الذاتية والأنظمة الاستجابة للطوارئ في القطاع الصناعي والمؤسسات الحكومية، وإعادة النظر الشاملة في أنظمة المصادقة على حماية البيانات الشخصية. كما طلب من الشرطة التنسيق مع الجهات ذات الصلة للتحقيق السريع في تنظيمات الاختراق.
أكد رئيس الوزراء أن "توفير الأنظمة الأمنية المناسبة للعصر الجديد والقوى العاملة المتخصصة في التقنيات ذات الصلة أمران عاجلان"، وشدد على ضرورة "توفير المعلومات الدقيقة بشفافية لمنع انتشار معلومات مزيفة وأخبار كاذبة عبر وسائل التواصل الاجتماعي وغيرها، التي قد تؤدي إلى زيادة القلق لدى الجمهور تجاه تسرب بيانات الحسابات البنكية".
كانت المؤسسات المالية قد شهدت مؤخراً سلسلة من حوادث تسرب البيانات الشخصية التي استهدفت نقاط ضعف في الأنظمة المساعدة للعمليات الموجودة خارج الأنظمة الرئيسية. تعرضت بنك شينهان لتسرب بيانات شخصية لحوالي 25,000 عميل، وفقد بنك KB الوطني والبنك الكوري 119 و89 عميلاً على التوالي. في القطاع الحكومي أيضاً، تم الكشف عن تسرب أسماء ودوائر وأرقام هواتف حوالي 24,000 موظف من شركة الكهرباء الكورية على صفحات ويب خارجية.
وكان الرئيس لي جاي-ميونغ قد أمر في وقت سابق يوم أمس الأول بتلقي تقرير حول حوادث تسرب البيانات الشخصية من المؤسسات المالية والحكومية وحالة الاستجابة لها، وأصدر توجيهاً بمعاملة هذه المسألة بجدية واتخاذ جميع الإجراءات اللازمة للقيام بتحقيق دقيق ووضع خطط شاملة للتصدي.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.