
تحسين أنظمة إدارة المفاتيح والأنظمة القائمة على الأجهزة
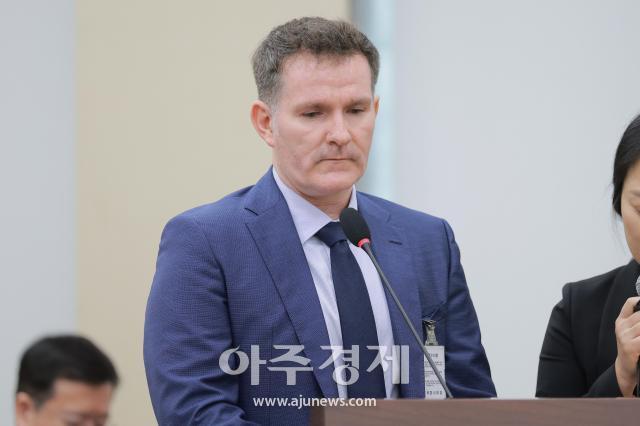
أعرب بريت أنثوني ماتيس، الرئيس التنفيذي لأمن المعلومات في شركة كوبانغ، عن أسفه قائلاً: "أعتذر بصدق عن الإزعاج الذي سببه تسريب 33.7 مليون سجل بيانات شخصية في العام الماضي"، وأضاف: "لقد عملنا بجد مع الجهات الحكومية على تعزيز نظام أمن المعلومات والبيانات".
حضر ماتيس جلسة استجواب برلمانية أمام لجنة العلوم والتكنولوجيا والمعلومات والإذاعة والاتصالات بمجلس النواب الكوري الجنوبي، حيث أجاب على أسئلة رئيس اللجنة سونغ كي-هيون بشأن الإجراءات التالية المتعلقة بتسريب البيانات الشخصية لدى كوبانغ.
وتابع ماتيس قوله: "لقد سعينا إلى تحسين أنظمة إدارة المفاتيح والأنظمة القائمة على أساس الأجهزة، وتعزيز أنظمة المراقبة بشكل أفضل"، مؤكداً: "نحن نستمر في الاستثمار في مشاريع المبادرات الأمنية لحماية المعلومات".
وشدد على أنه "تم إنشاء لجنة استشارية لأمن المعلومات، وتوسيع تطوير قدرات الأمن المستقبلية بما في ذلك تطبيق تقنية المفاتيح البديلة".
وكانت شركة كوبانغ قد تعرضت لاختراق أمني في العام الماضي أسفر عن تسريب بيانات شخصية تخص حوالي 37.5 مليون عميل. وردت لجنة حماية المعلومات الشخصية بفرض غرامة على كوبانغ بقيمة 624.681 مليار وون في يونيو الماضي، مع إلزامها بتعزيز إجراءات الأمن السيبراني.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.