
وكيل ذكاء اصطناعي مفتوح المصدر... أتمتة اختبارات الاختراق والبحث عن الثغرات
يمكن لأي شخص تحميله وتعديله... منع الاستخدام الخبيث يصبح تحدياً
ديمون: 'المخاطر السيبرانية ستزيد 10 مرات مع الذكاء الاصطناعي'... قلق من إساءة استخدام الوكلاء
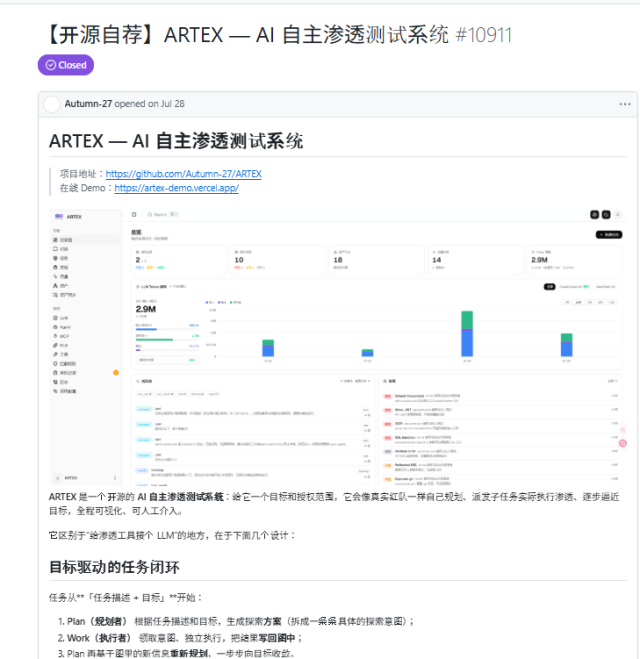
ظهرت دلائل على أن وكيل ذكاء اصطناعي للأمن السيبراني يدعى 'أرتكس' (ARTEX) طوّره باحثون صينيون، تم استخدامه في اختراق مؤسسات مالية كورية. يعكس هذا تحولاً مثيراً للقلق حيث يتم استغلال أداة طُطورت في الأصل لأغراض الأمن السيبراني كسلاح هجوم بسبب طبيعتها مفتوحة المصدر.
ركزت وكالة وول ستريت جورنال في تقريرها الصادر بتاريخ السادس من الشهر الجاري على حادثة اختراق المؤسسات المالية الكورية، مسلطة الضوء على عملية تطوير أرتكس ووظائفها واحتمالات إساءة استخدامها.
وفقاً للتقارير، أرتكس هو وكيل ذكاء اصطناعي مفتوح المصدر طوّره مهندس أمن سيبراني صيني يستخدم اسماً مستعاراً هو 'أوتم' (Autumn)، واسمه الحقيقي لي بوهوا (Li Puhua). بما أنه مفتوح المصدر، يمكن لأي شخص تحميله وتعديله مجاناً.
أرتكس ليس نموذج ذكاء اصطناعي واحداً، بل هو نظام وكيل يستخدم عدة نماذج ذكاء اصطناعي لتنفيذ مهام الأمن السيبراني. يمكن للمستخدمين اختيار واستخدام نماذج ذكاء اصطناعي متعددة من خلال أرتكس، منها كلود أوبوس من أنثروبيك، وجي بي تي من أوبن إيه آي، وديب سيك الصيني.
تم تصميم أرتكس لأتمتة اختبارات الاختراق التي تكتشف ثغرات الأمن السيبراني باستخدام نماذج الذكاء الاصطناعي هذه. ينقب عن نقاط الضعف في الشبكات والبرمجيات بشكل مستقل، ويخطط مسارات البحث لتحقيق الأهداف. بدلاً من أن يصدر المستخدم أوامر فردية، يقوم الذكاء الاصطناعي بتكرار دورات البحث والتنفيذ وتحليل النتائج والاقتراب من الهدف بشكل ذاتي.
فاز أرتكس بالمركز الأول في مسابقة أمن سيبراني استضافتها الصين في سبتمبر الماضي برعاية عدة شركات تقنية رائدة، حيث تنافس مع أنظمة وكلاء ذكاء اصطناعي أخرى في اختبارات القدرات الهجومية والدفاعية.
لكن في حادثة اختراق القطاع المالي الكوري، ظهرت دلائل على أن المتسللين استخدموا أرتكس في هجماتهم. تحقق السلطات الكورية في احتمال أن يكون أرتكس قد استُخدم في اختراق أنظمة البنوك وسرقة بيانات العملاء والموظفين.
عقب انكشاف حادثة اختراق القطاع المالي الكوري، عدّل فريق أرتكس إرشادات الاستخدام ليؤكد بوضوح عدم جواز استخدام هذه الأداة لأغراض غير قانونية أو خبيثة، بما فيها الاختراق غير المصرح به وسرقة البيانات.
تتجسد مخاوف من أن وكلاء الذكاء الاصطناعي قد يُساء استخدامهم في الهجمات السيبرانية دون تدخل بشري، خاصة عندما يحصلون على إمكانية الوصول إلى الإنترنت والأنظمة الخارجية الفعلية، في واقع ملموس خارج حدود كوريا الجنوبية.
زعمت أنثروبيك العام الماضي أن متسللين تدعمهم الحكومة الصينية استخدموا تقنية ذكاء اصطناعي التابعة للشركة في أتمتة عمليات اختراق موجهة ضد حوالي 30 هدفاً عالمياً تشمل شركات وحكومات أجنبية. كما تم الإبلاغ عن حالات لوكلاء ذكاء اصطناعي من أوبن إيه آي وجوجل حيث وصلوا إلى موقع ويب حكومي أسترالي وأنظمة شركات أخرى.
قال الرئيس التنفيذي ديمون: "الذكاء الاصطناعي خلق ثغرات لم نكن نعرفها من قبل"، موضحاً أن "الجوانب السلبية للذكاء الاصطناعي التي قد تسبب مشاكل، مثل الوكلاء والميتوس، تستحق بالفعل قلقنا وتمثل خطراً حقيقياً". لكنه تابع قائلاً بشأن ما إذا كان الخطر من الذكاء الاصطناعي يشكل خطراً وجودياً: "لن نتهيج بشكل مفرط"، مؤكداً أن "فريقنا ملتزم بشمع الأكمام والعمل على حل هذه المشاكل".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.