
توقف استباقي للخدمات المصرفية الإلكترونية وفتح الحسابات
الحكومة اليابانية: لا توجد تقارير عن أضرار في البنية الأساسية الحيوية... وشركات الأمن السيبراني تكتشف هجمات استغلالية
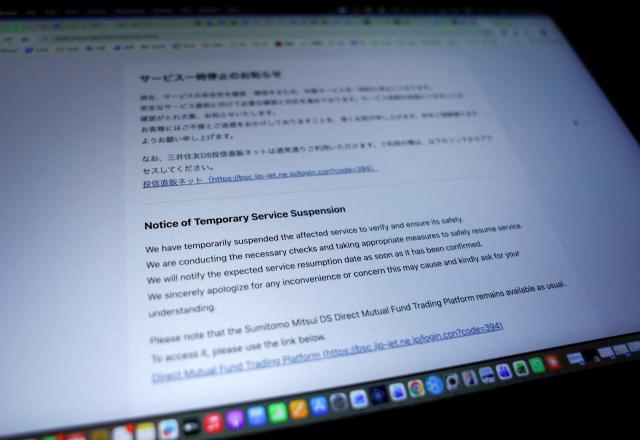
في أعقاب اكتشاف ثغرة أمنية حرجة في لغة البرمجة PHP على الصعيد العالمي، قامت البنوك وشركات الاتصالات اليابانية بتوقيف عدد من خدمات الإنترنت مؤقتاً. وتأتي هذه الخطوات الاحترازية لمنع الهجمات الاستغلالية وتطبيق تحديثات الأمان اللازمة. قامت رئيسة الوزراء اليابانية ساناي تاكايتشي بإغلاق موقعها الرسمي مؤقتاً، وحثت الحكومة اليابانية العاملين في قطاع البنية الأساسية الحيوية على تطبيق التحديثات الأمنية بسرعة.
وفقاً لصحيفة نيكي الاقتصادية اليابانية في 22 أكتوبر، أعلنت بنك ميتسوبيشي يو إف جي عن إجراء فحص نظام مؤقت توقفت بموجبه بعض خدمات الإنترنت. وتشمل الخدمات المتوقفة فتح حسابات صناديق الاستثمار وطلبات الاشتراك في برنامج الحسابات الادخارية ذات المزايا الضريبية (NISA) والتقييم المسبق للرهن العقاري. أشارت نيكي إلى أن هذه الإجراءات تبدو أنها على صلة بثغرة PHP. وأوقفت شركة داي-وا للأوراق المالية أيضاً عمليات موقعها الإلكتروني المتعلقة بفتح حسابات المتاجرة الإلكترونية وتغيير بيانات العنوان.
وفقاً لوكالة الأنباء اليابانية كيودو، أعلنت بنك شيزوؤكا عن توقيف خدمات الخدمات المصرفية الإلكترونية في 21 أكتوبر. غير أن جمعية البنوك اليابانية أشارت إلى عدم رصد أي تأثير سلبي على عمليات التسوية بين البنوك.
امتدت الأزمة إلى قطاعات الاتصالات والبيع بالتجزئة والسكك الحديدية. وفقاً لنيكي، أوقفت شركة سوفت بانك عمليات موقعها الإلكتروني لعلامتها التجارية للاتصالات منخفضة التكلفة واي موبايل. ووفقاً لصحيفة أساهي شيمبون، أوقفت مجموعة دايمارو ماتسوزاكايا للبيع بالتجزئة موقعها الإلكتروني وتطبيقها الخاص منذ مساء 21 أكتوبر، مما أدى إلى عدم توفر خيارات الدفع عبر التطبيق والقسائم الخاصة. أغلقت شركة JR للسكك الحديدية الشرقية أيضاً عدد من مواقعها الإلكترونية بما فيها منصة "JRE مول" للتسوق الإلكتروني.
واجهت المؤسسات الحكومية نفسها اضطرابات. وفقاً لصحيفة يوميوري شيمبون، أوقفت هيئة الأرصاد الجوية اليابانية أجزاء من موقعها الإلكتروني اعتباراً من حوالي الساعة 3:30 صباحاً في 22 أكتوبر، مما جعل بيانات درجات الحرارة والهطول والنشاط البركاني غير متاحة. وأوضحت الهيئة أن هذه خطوة احترازية لمنع الهجمات الاستغلالية، مشددة على عدم وجود أي تأثير على تحذيرات الطقس وتحذيرات تسونامي وغيرها من معلومات الحماية المدنية.
تُستخدم لغة البرمجة PHP في معالجة البيانات التي يدخلها المستخدمون على مواقع الويب أو عند القيام بعمليات الشراء. وفقاً لأساهي شيمبون، حصلت الثغرتان اللتان أعلنت عنهما فريق أمان PHP على درجة 9.2 نقطة في مقياس الثغرات الأمنية الدولي "CVSS" (الذي يقيّم شدة الثغرات من 0 إلى 10 نقاط). وهذا يندرج ضمن الفئة الأخطر وهي فئة "حرجة جداً". تم نشر برنامج التصحيح حوالي الساعة 11 مساءً من يوم 21 أكتوبر.
أعلنت رئيسة الوزراء تاكايتشي في الليل من 21 أكتوبر عبر منصة إكس (X) عن "طلب ملح جداً لاتخاذ إجراءات الليلة"، موضحة أن إيقاف عمل الموقع الإلكتروني بشكل مؤقت يمكن أن يكون فعالاً في تقليل المخاطر. وفعلاً، أغلقت موقعها الرسمي أيضاً في نفس الليل. وأمكن إعادة فتح الموقع حوالي منتصف نهار 22 أكتوبر.
أفاد المكتب الرسمي للمجلس الوزاري (كيهارا مينورو)، في مؤتمر صحفي يوم 22 أكتوبر، بأنه قام بطلب تطبيق تحديثات الأمان من الجهات الحكومية والعاملين في قطاع البنية الأساسية الحيوية. وأوضح أنه لم تُرفع أي تقارير بأضرار من جانب هذه الجهات والعاملين. غير أن وزارتي الصحة والعمل والشؤون المالية أشارتا إلى إغلاق بعض مواقعهما الإلكترونية.
من جهة أخرى، وفقاً لصحيفة يوميوري شيمبون، اكتشفت شركة تريند مايكرو للأمن السيبراني حتى صباح 22 أكتوبر عدداً من محاولات الهجوم التي تستغل ثغرة PHP موجهة ضد عدة خوادم داخل اليابان. غير أنها لم تتمكن من تحديد ما إذا كان هناك أي أضرار فعلية.
أوضحت شركة جي إم أو بلات سيكيوريتي، وفقاً لنيكي، أنه يمكن من خلال استغلال الثغرة السيطرة على الموقع وإيقاف عمله أو سرقة المعلومات. وأشارت إلى بدء تداول معلومات حول كيفية استغلال الثغرة على وسائل التواصل الاجتماعي. وحذّرت من أن استخدام تقنيات الذكاء الاصطناعي يمكن أن يسمح بشن هجمات على عدة مواقع بشكل متزامن، وأن كشف برنامج التصحيح عن تفاصيل الثغرة قد يزيد من خطر استغلالها. وحثّت مشغلي المواقع على تطبيق التحديثات الأمنية دون تأخير.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.