
توفير حلي vAegis و RedCastle بشكل مجاني لفترة محددة... التقديم عبر الموقع الإلكتروني مع تطبيق سياسات مخصصة للبيئات المختلفة
من تطبيق قواعد الاستجابة للطلبات الهجومية إلى التحكم السلوكي على مستوى النواة... دفاع متعدد الطبقات في مرحلتين
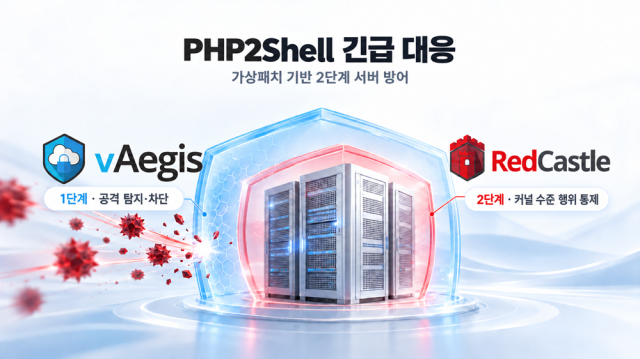
أعلنت شركة إس جي إيه سوليوشنز في الثامن والعشرين من الشهر الجاري عن إطلاق إجراءات استجابة طارئة للتعامل مع ثغرة أمان في لغة PHP أطلق عليها اسم 'PHP2Shell' (PHP توشل) التي تم الكشف عنها مؤخراً. وتقدم الشركة من خلال حلولها 'vAegis' (خادم التلقيح) و'RedCastle' (حصن أحمر) حماية متعددة الطبقات بأسلوب الرقعة الافتراضية، حيث يتم تقييد الهجمات من خلال القواعس الأمنية والسياسات دون الحاجة إلى تعديل المصدر البرمجي المباشر.
تُعتبر ثغرة PHP2Shell ثغرة عالية الخطورة اكتُشفت في محرك PHP الذي يُستخدم على نطاق واسع في خدمات الويب. تتيح هذه الثغرة للمهاجمين تنفيذ أكواد برمجية عن بُعد دون الحاجة للمصادقة. وفي حال نجاح الهجوم، قد يؤدي ذلك إلى تثبيت قذائف الويب، وتسريب بيانات العملاء، وتعديل المواقع الإلكترونية، واختراق الشبكات الداخلية. وقد تم الإبلاغ عن محاولات هجومية ذات صلة في الخارج، وأوصت هيئة كوريا الجنوبية لترويج تكنولوجيا المعلومات والاتصالات (KISA) الشركات التي تستخدم PHP بتطبيق التحديثات الأمنية والإجراءات الوقائية الفورية.
الإجراء الأول والأساسي لمعالجة الثغرة هو التحديث الأمني. تتضمن نسخ الرقع المصححة الإصدارات PHP 8.2.35 و8.3.36 و8.4.27 و8.5.12 فما فوق. بخصوص الإصدارات 8.1 و8.0 و7.4، لا توجد إصدارات رسمية، لذا يجب تطبيق التحديثات الأمنية من موزعي التوزيعات الحرة أو LTS أو التصحيحات الخلفية من فريق أمان PHP. أما الإصدارات 7.3 وما دون ذلك فلا توجد رقع لها، مما يستلزم الانتقال إلى إصدارات مدعومة. غير أن التطبيق الفوري قد يكون صعباً حسب بيئة التشغيل.
تعني الرقعة الافتراضية تطبيق قواعد الكشف والحجب من خلال حل أمني بدلاً من تعديل الأكواد الضعيفة مباشرة. وبما أن هذا الأسلوب لا يزيل الثغرة نفسها، فإنه لا يمكن أن يكون بديلاً للتحديث الأمني الرسمي، لكن يمكن استخدامه كإجراء تكميلي لتقليل مخاطر الهجوم خلال الفترة التي يصعب فيها تطبيق الرقعة.
أشارت شركة إس جي إيه سوليوشنز إلى أنه في بيئات PHP القديمة، يتطلب الانتقال إلى إصدارات مدعومة تعديل التطبيقات والتحقق من التوافقية، مع الأخذ في الاعتبار التأثيرات على العمليات نتيجة توقف الخدمة. وفي هذا السياق، تُبرز الحاجة لإجراءات تكميلية تسمح بالتحكم في الهجمات أثناء التحضير للتحديث.
في السياق ذاته، أصدر Node.js أيضاً تحديثات أمنية حديثة (الإصدارات 22.23.4 و24.22.1 و26.12.1) تم من خلالها معالجة ثغرة فاك بروتلي وعدد من الثغرات الأخرى. تخطط شركة إس جي إيه سوليوشنز لتوجيه عملائها الذين يعتمدون على خدمات مستندة على Node.js بأولوية تطبيق الرقع، وتوسيع نطاق تطبيق سياسات التحكم السلوكي داخل الخادم.
في المرحلة الأولى، يتم تطبيق قواعد استجابة مخصصة لبيئة العميل على وظيفة منع الاختراق المستندة للمضيف (Host IPS) في خادم التلقيح vAegis، بما يسمح بالتحكم في طلبات الهجوم الواردة للخادم وحماية أحمال عمل الخوادم في بيئات الخادم المحلي والافتراضية والسحابية.
في المرحلة الثانية، يقوم حل الأمان RedCastle بالتحكم في السلوك الخاص بعمليات الويب على مستوى نواة نظام التشغيل. يتم تطبيق سياسات تقيّد تنفيذ الأوامر غير الضرورية لعمليات خدمات الويب والوصول إلى الملفات والمجلدات الحساسة، مما يحد من القدرة على تنفيذ سلوكيات ضارة داخل الخادم حتى بعد تجاوز الكشف في المرحلة الأولى. وبذلك يتشكل هيكل دفاع متعدد الطبقات يجمع بين قواعد الاستجابة لطلبات الهجوم والتحكم السلوكي في العمليات.
أوصت شركة إس جي إيه سوليوشنز باستغلال هذه الثغرة كفرصة لفحص أنظمة حماية الخوادم. قال المسؤول في الشركة: "يتعين تطبيق الرقع للثغرات الفردية بالتوازي مع استحداث نظام يوفر حماية مستمرة للخادم. كما يجب على الشركات والمؤسسات التي لديها بالفعل حلول حماية مثبتة أن تتحقق من حالة تطبيق السياسات الأمنية وسلامة عمل خادم التلقيح (vAegis) وتحديثاته".
تعتزم شركة إس جي إيه سوليوشنز دراسة نظام التشغيل وبيئة استخدام PHP والخصائص الخاصة بالخدمة لدى العميل لتقديم الدعم في تطبيق وضبط سياسات الاستجابة المناسبة. كما ستوفر حلي vAegis و RedCastle بشكل مجاني لمدة شهر واحد للشركات والمؤسسات التي تتطلب استجابة سريعة.
قال تشوي يونغ-تشول، الرئيس التنفيذي لشركة إس جي إيه سوليوشنز: "رغم أن تطبيق الرقع يشكل الأولوية الأساسية، فإن البيئات التي يصعب عليها تطبيق الرقة فوراً تحتاج إلى إجراءات تكميلية تقلل من التعرض للهجمات أثناء التحضير للتحديث. وسنستفيد من هذه الاستجابة لتطوير سياسات التعامل مع vAegis و RedCastle التي تجمع بين منع الاختراق المستند للمضيف (Host IPS) والتحكم السلوكي على مستوى النواة بما يتناسب مع بيئات خوادم العملاء المختلفة، مما يعزز القدرة التنافسية لتقنيات أمان الخوادم لدينا".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.