
إعادة فحص نقاط الضعف في الأنظمة الرئيسية... توسيع الاستثمارات الأمنية العام المقبل
الحذر من محاولات الوصول عبر عناوين IP كوريا الشمالية... المراقبة المستمرة للهجمات الالتفافية
"عصر تطبيع الاختراق الإلكتروني"... دفاع البنوك يتحول إلى "ذكاء اصطناعي ضد ذكاء اصطناعي"
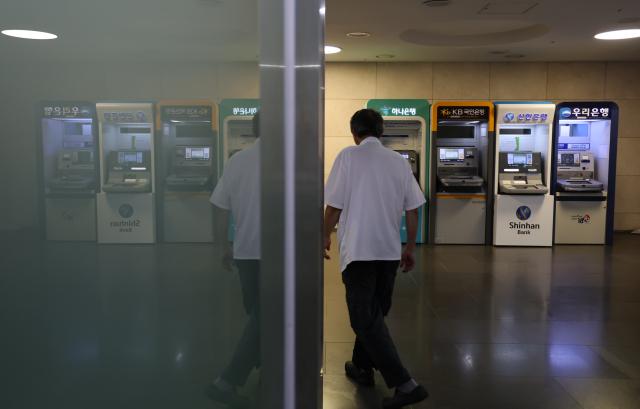
صراف آلي تابع لمصرف في أحد المباني بوسط مدينة سيول. [الصورة: وكالة يونهاب]
تسعى البنوك إلى تشديد إجراءات الأمن السيبراني من جديد، في أعقاب انتشار الهجمات الإلكترونية التي بدأت في القطاع المصرفي ثم امتدت إلى مؤسسات الادخار والعملات الرقمية، وصولاً إلى قطاع التأمين والاستثمارات المالية. وتقوم البنوك بإعادة فحص آليات الدفاع القائمة وزيادة ميزانيات حماية المعلومات للعام المقبل، استعداداً لمواجهة هجمات إضافية.
أفادت مصادر في القطاع المصرفي في التاسع والعشرين من أكتوبر بأن البنوك التجارية الكبرى تقوم حالياً بفحص نقاط الضعف في الأنظمة الرئيسية وآليات الاستجابة للحوادث، في ضوء سلسلة الاختراقات الأمنية التي طالت المؤسسات المالية مؤخراً. وتركز الجهود على الفحص المكثف للأنظمة المكشوفة للعلن والتحكم في المصادقة والوصول، مع تعزيز القدرات التحققية باستخدام تقنيات الهجوم الفعلية.
أوضح متحدث باسم أحد البنوك التجارية قائلاً: "نقوم حالياً بمراقبة أمنية متواصلة على مدار الساعة طوال أيام السنة، وننظم فريق استجابة طارئة سريع يضم كل الأقسام ذات الصلة يمكن تفعيله في أي لحظة عند وقوع حادث أمني". وأضاف أن الاستثمارات الأمنية ستستمر في المرحلة القادمة بالتزامن مع زيادة ميزانية حماية المعلومات للعام المقبل.
ارتفع مستوى التوتر في القطاع المصرفي عقب سلسلة من الاختراقات التي وقعت في نهاية الشهر الماضي، تلتها حوادث مماثلة في قطاعات مالية أخرى بما فيها منصة التداول الرقمية "بيتسومب" وشركة "ميراي أسيت مانجمنت" و"دايشين سيكيوريتيز". وقد كشفت المراجعات الدقيقة عن زيادة في حجم الأضرار من الحوادث السابقة، حيث اكتشف بنك "كيه بي كوك مين" 2091 حالة إضافية لتسرب المعلومات الشخصية خلال عملية إعادة التحقق الدقيقة.
تشكل محاولات الوصول عبر عناوين بروتوكول الإنترنت (IP) من كوريا الشمالية موضع قلق متزايد. كشفت السلطات المالية في الحادي والعشرين من الشهر الحالي عن رصد عمليات مسح استكشافية متعددة الأنماط تنطلق من عناوين IP تابعة لكوريا الشمالية موجهة صوب المؤسسات المالية. والمقصود بعمليات المسح الاستكشافي هو تفتيش الأنظمة البحث عن أي ثغرات قابلة للاستغلال.
قال متحدث عن القطاع المصرفي: "حتى لو قامت البنوك التجارية بحجب عناوين IP من كوريا الشمالية مسبقاً، فإن المهاجمين يمكنهم الالتفاف حول هذه الحجوب باستخدام عناوين بديلة، ولذلك فإن الحجب وحده ليس حلاً نهائياً". وفي الواقع، تتحفظ السلطات نفسها على استنتاج هوية المهاجم بناءً على عنوان IP الأصلي وحده. أوضحت مؤسسة الأمن المالي أن "عناوين IP لنقطة انطلاق المهاجم يمكن تزييفها أو تعديلها بسهولة، ولذلك من الصعب جداً الجزم بأن كوريا الشمالية قامت بالهجوم مباشرة بناءً على مجرد تحديد عناوين IP من كوريا الشمالية". وأضافت أنها تقوم بتفعيل نظام مستمر لمشاركة معلومات التهديدات في الوقت الفعلي مع القطاع المالي والقيام بالحجب الاستباقي عند رصد أي هجوم غير عادي.
في ضوء تسارع انتشار الهجمات الإلكترونية الموجهة ضد القطاع المصرفي من جبهات متعددة، باتت هناك دعوات متزايدة للخروج عن أنظمة الحماية التقليدية واعتماد استراتيجيات دفاعية جديدة. يقول البروفيسور الفخري إيم جونج-إين من كلية حماية المعلومات في جامعة كوريو: "بات باستطاعة أي شخص، بدون الحاجة إلى معارف متخصصة، الاستفادة من الذكاء الاصطناعي للقيام بعمليات اختراق سهلة، وبهذا ندخل عصراً جديداً يشهد تطبيع ظاهرة الاختراق الإلكتروني". وأضاف: "بما أن المخترقين باتوا قادرين على تجاوز الإجراءات الدفاعية التقليدية مثل جدران الحماية، أصبح من الصعب جداً منع هذه الهجمات بالطرق القديمة". وختم قائلاً: "في نهاية المطاف، سيصبح الصراع 'ذكاء اصطناعي ضد ذكاء اصطناعي'، وعلى القطاع المصرفي أن يستخدم الذكاء الاصطناعي لتعزيز قدراته على كشف التهديدات والاستجابة لها".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.