
فحص شامل لجميع القطاعات المالية: البنوك والتأمين والأصول الرقمية
تسرب 473 ألف بيانة من 37 مؤسسة مالية خلال شهر واحد
إعداد إرشادات الرقابة الداخلية للأمن في الربع الأول من العام المقبل
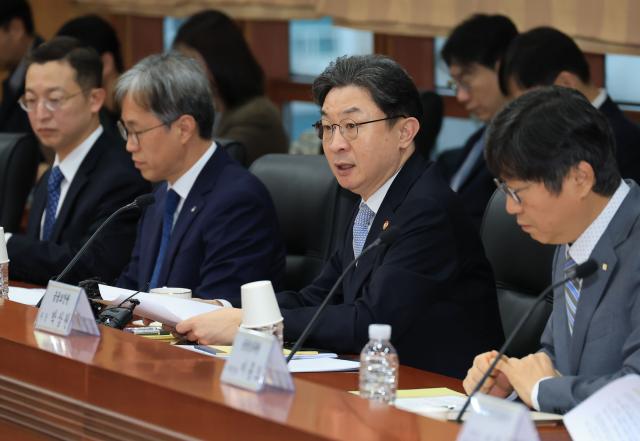
رئيس لجنة الخدمات المالية إي أوك-ون يتحدث في الاجتماع الحواري الشامل لقطاع الخدمات المالية بشأن تطوير أنظمة الأمن في عصر الذكاء الاصطناعي، الذي عُقد يوم الخميس في الفرع الثاني للمركز الوطني للأمن المالي بمنطقة يويدو بسيول. [الصورة: وكالة الأنباء المتحدة]
أعلنت السلطات المالية في كوريا الجنوبية عن خطة شاملة لإجراء فحص أمني شامل لنحو 580 شركة مالية. سيشمل الفحص البنية التحتية الأمنية والأنظمة الرقابية الداخلية، مع التعهد بمحاسبة الرؤساء التنفيذيين في حالة اكتشاف إهمال إداري جسيم أو تقصير في الاستجابة.
أعلنت لجنة الخدمات المالية عن هذه الخطوات يوم الخميس الموافق 5 نوفمبر في اجتماع حواري شامل لقطاع الخدمات المالية حول تطوير أنظمة الأمن في عصر الذكاء الاصطناعي، برئاسة رئيس اللجنة إي أوك-ون، وعُقد في الفرع الثاني للمركز الوطني للأمن المالي بمنطقة يويدو بسيول.
يشمل نطاق الفحص البنوك والتأمين والأوراق المالية، بالإضافة إلى شركات الأصول الرقمية وشركات التمويل الإلكترونية والمنصات الاستثمارية المرتبطة عبر الإنترنت. ستركز عملية الفحص على جميع المناطق المعرضة للوصول الخارجي بما في ذلك إدارة الموظفين والعمليات الداخلية والعمليات المرتبطة بالشركات الأخرى، فضلاً عن فحص أنظمة المصادقة والتحكم في الوصول. وفي حالة اكتشاف نقاط ضعف جسيمة، ستقوم هيئة الإشراف المالي والمركز الوطني للأمن المالي بإجراء فحوصات ميدانية مباشرة.
جاءت هذه الإجراءات ردّاً على موجة حوادث اختراق واسعة النطاق في القطاع المالي. فخلال الشهر الماضي، تم تسرب حوالي 473 ألف سجل بيانات من 37 شركة مالية. كما وقعت حوادث سرقة أموال إدارية في بعض منصات تبادل الأصول الرقمية الصغيرة والشركات المالية الإلكترونية والمنصات الاستثمارية، بلغت قيمتها حوالي مليار وون كوري.
ستقوم السلطات أيضاً بإجراء فحص شامل للرقابة الداخلية الشاملة بما في ذلك الرئيس التنفيذي ومسؤول أمن المعلومات الأعلى (CISO). وعلى أساس نتائج الفحص، تعتزم السلطات إعداد وتطبيق «إرشادات الرقابة الداخلية للأمن» في الربع الأول من العام القادم.
إي أوك-ون، رئيس لجنة الخدمات المالية، وصف الحوادث المتكررة للاختراق بأنها «تحذير صارم بضرورة إعادة تشكيل شاملة لأنظمة الأمن المالي بأكملها». وأضاف قائلاً: «سنحمّل الإدارة العليا بما فيها الرئيس التنفيذي المسؤولية الكاملة عن أي إهمال إداري جسيم أو تقصير في الاستجابة، وسيتم ذلك بموجب القوانين والأنظمة المعمول بها بصرامة وحزم».
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.