
تحذير من عمليات احتيال مالية ثانوية
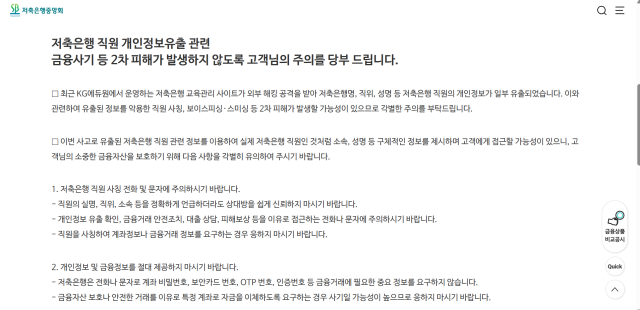
تعرض موقع إدارة التدريب الذي يستخدمه موظفو البنوك الادخارية لهجوم إلكتروني أسفر عن تسرب بيانات شخصية لهؤلاء الموظفين إلى جهات خارجية. وحذر الاتحاد المركزي للبنوك الادخارية من احتمال تعرض الموظفين لعمليات احتيال مالي ثانوية، مثل محاولات انتحال الهوية باستخدام البيانات المسربة.
وبحسب ما أفادت به مصادر في القطاع المالي يوم 19 من الشهر الجاري، أعلن الاتحاد المركزي للبنوك الادخارية في 18 من الشهر الحالي، عبر موقعه الإلكتروني، عن مجموعة من تدابير الحذر المتعلقة بتسرب البيانات الشخصية للموظفين. وقع الهجوم الإلكتروني على موقع إدارة التدريب المخصص لموظفي البنوك الادخارية والذي تديره شركة KG إيديوون المتخصصة في خدمات التدريب.
تشير المعلومات المتاحة إلى أن الحادث أسفر عن تسرب بيانات شخصية لموظفي البنوك الادخارية تتضمن أسماء الموظفين والمناصب التي يشغلونها واسم البنك الذي يعملون به. غير أن الاتحاد المركزي لم يفصح عن عدد الموظفين المتضررين أو عدد البنوك الادخارية التي تأثرت بالحادث أو تاريخ وقوع الهجوم الإلكتروني، كما لم يكشف عن الحجم الدقيق للأضرار الناجمة عنه.
أوضح الاتحاد المركزي أن البيانات الشخصية المسربة قد تُستخدم في عمليات احتيال مالي، مثل عمليات الاحتيال عبر المكالمات الصوتية والرسائل النصية الوهمية. وتتمثل إحدى الطرق المستخدمة في هذا النوع من الاحتيال في استخدام أسماء وانتماءات موظفي البنوك الادخارية الحقيقية للاتصال بالعملاء وإخبارهم بأنه يمكن التحقق من تسرب بيانات شخصية خاصة بهم أو أن هناك حاجة لاتخاذ إجراءات حماية إضافية بهدف حماية حساباتهم المالية.
في ضوء ذلك، حذر الاتحاد المركزي من الدخول إلى روابط إلكترونية مرسلة عبر رسائل نصية من جهات غير معروفة، كما أوصى بعدم الاستجابة لأي طلبات تتعلق بتحويل الأموال إلى حسابات معينة بحجة حماية الأصول أو تطبيق تدابير حماية إضافية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.