
خطة حكومية موحدة للأمن السيبراني.. توسيع نطاق فحوصات الوكالة الوطنية للاستخبارات إلى أكثر من ألفي جهة
إنشاء بدل جديد لحماية المعلومات وإضافة نقاط ترقية.. استبدال البرامج القديمة المتوقفة عن الدعم
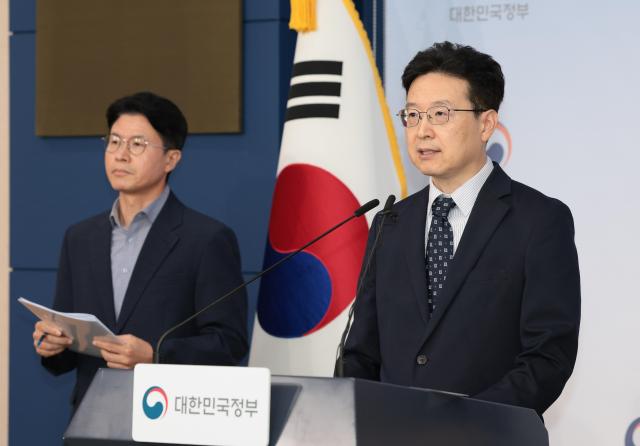
أعلنت الحكومة اليوم عن هذه الخطة تحت عنوان 'تعزيز المساءلة في الأمن السيبراني للقطاع العام' من خلال إحاطة صحفية موحدة قادتها وزارة الإدارة العامة والأمن والوكالة الوطنية للاستخبارات ووكالة الإصلاح الإداري والمواهب البشرية واللجنة الوطنية لحماية البيانات الشخصية وغيرها من الجهات الحكومية ذات الصلة.
ووفقاً للحكومة، سجلت المؤسسات الحكومية 247 حادثة تسريب بيانات نتيجة هجمات سيبرانية من يناير 2021 حتى مايو 2026. ومع ذلك، تم اتخاذ إجراءات تأديبية في 9 حوادث فقط. أما من بين 19 حادثة أوصت فيها لجنة حماية البيانات الشخصية بفرض عقوبات تأديبية، فتم تنفيذ العقوبات فعلياً في 6 حوادث فقط.
على الرغم من أن اللائحة الحالية 'لنظام تأديب الموظفين العموميين' تسمح بعقوبة الإقالة من الخدمة للمخالفات المتعلقة بانتهاك الأسرار أو الإهمال في إدارة البيانات الشخصية، إلا أنه لم تُسجل أي حالة تأديب فعلي لقيادات مؤسسات.
شهدت المؤسسات الحكومية حوادث متكررة من تسريب البيانات الشخصية في الآونة الأخيرة. ففي يوليو من العام الماضي، تعرض نظام 'أونارا' لإدارة شؤون الحكومة للاختراق وتسريب البيانات، وفي نوفمبر أصيب مركز تحضير الدم بفيروس برامج الفدية. واستمرت الحوادث في 2026 مع تسجيل إصابة مستشفى جامعة كانغوون ومستشفى جامعة جنوب جيولا بهوا-سون بفيروس برامج الفدية في يناير، وتسريب البيانات الشخصية من نظام التعليم بمعهد الدبلوماسية الوطني في فبراير، وتسريب بيانات المتقدمين الناجحين في برنامج 'مشاريع الجميع' في يونيو، وتسريب البيانات الشخصية من هيئة تقييم وتخطيط تكنولوجيا المعلومات في يوليو.
قال هوانغ كيو-تشول، مدير مكتب الحكومة الذكية بوزارة الإدارة العامة والأمن، في الإحاطة الصحفية: "نشهد تكراراً لحوادث كان يمكن منعها لو التزمت المؤسسات بالقواعد الأساسية للأمن السيبراني، وهذا لا يعكس مجرد أخطاء عرضية بل يشير إلى غياب الوعي الأمني بشكل كامل".
خلصت الحكومة إلى أن السبب الرئيسي لتكرار هذه الحوادث يكمن في عدم تطبيق عقوبات تأديبية حتى عند انتهاك القواعس الأساسية للأمن، وفي الحالات التي يتم فيها فرض عقوبات، غالباً ما تُوجه للموظفين التنفيذيين بدلاً من القيادات والمسؤولين.
لمعالجة هذا الوضع، تعتزم الحكومة تعديل لائحة نظام تأديب الموظفين قبل نهاية العام الحالي بإضافة نصوص جديدة تفرض مسؤولية صارمة على المشرفين عند حدوث حوادث تسريب بيانات خطيرة. وستضيف الحكومة 'حوادث تسريب البيانات الخطيرة' إلى قائمة 'المسؤوليات الصارمة' بما يماثل الحالات المتعلقة باستقطاع أموال من الموظفين أو الإهمال في الواجبات التي تؤدي لانتهاك حقوق المواطنين أو خسائر مالية. كما سيتم رفع الحد الأدنى للعقوبة التأديبية في حالات تسريب البيانات الشخصية والأسرار أو الاختراقات الناجمة عن ضعف إدارة الأمن من الإنذار إلى الخصم من الراتب.
كما تعتزم الحكومة صياغة إرشادات معالجة توضح أسباباً تأديبية محددة بحلول نهاية العام، تشمل: إغفال مراجعات الأمن قبل إطلاق الخدمات، والإهمال في إدارة أنظمة الأمن مثل جدران الحماية، وعدم تغيير كلمات المرور الافتراضية الأولية، والإهمال المطول في معالجة الثغرات الأمنية المكتشفة.
كما ستعدل الحكومة أنظمة التقييم لتشجيع المؤسسات على تعزيز الأمن السيبراني على المستوى المؤسسي بدلاً من التركيز على الموظفين الأفراد. ستقوم الوكالة الوطنية للاستخبارات بتوسيع نطاق 'تقييم حالة الأمن السيبراني' بشكل كبير من 153 مؤسسة في الوقت الحالي إلى 2160 مؤسسة حكومية وعامة في كامأنحاء البلاد بحلول 2028. سيتضمن التقييم مؤشرات جديدة تشمل خصم النقاط عند حدوث حوادث تسريب بيانات وتقييم السرعة في الاستجابة للحوادث.
بالإضافة إلى ذلك، ستضيف الحكومة اعتباراً من العام القادم معايير خصم النقاط في 'التقييم المتخصص للجهات الإدارية المركزية' عند وقوع حوادث تسريب بيانات خطيرة، وستدرج مؤشرات تقييم الأمن السيبراني في 'تقييم الأداء الإداري للمؤسسات المحلية العامة' لتعزيز فعالية هذه التقييمات.
ستوفر الحكومة أيضاً حوافز في المسار الوظيفي. من بين 49 جهة إدارية مركزية، يوجد قسم أو فريق متخصص في الأمن السيبراني في 11 جهة فقط (22 بالمائة). كما أن 24 بالمائة من المؤسسات (37 من بين 152 مؤسسة) لم تلتزم بمعايير الحد الأدنى لنسبة موظفي الأمن السيبراني من إجمالي موظفي تكنولوجيا المعلومات والذي يبلغ 10 بالمائة على الأقل. أضافت الحكومة 100 متخصص في الأمن السيبراني وحماية البيانات الشخصية إلى الجهات الإدارية المركزية في أغسطس، وستزيد الموظفين المتخصصين بالجهات المحلية بحلول نهاية العام. كما تخطط لإنشاء وحدات متخصصة بقيادة خبراء من القطاع الخاص.
علاوة على ذلك، تدرس الحكومة إنشاء بدل مخصص لحماية المعلومات، وتقديم نقاط إضافية في التقييم الأدائي لموظفي حماية المعلومات، وإدراج أعمال حماية المعلومات ضمن معايير تحديد الوظائف الحساسة.
قال هوانغ: "سنناقش بصورة وثيقة مع الوكالة الوطنية للاستخبارات وجهات حكومية أخرى ذات صلة خطط ضمان التمويل المستقر للميزانية الأساسية للأمن السيبراني، بما في ذلك اختبارات الاختراق المحاكاة للتحقق من الثغرات الأمنية واستبدال البرامج القديمة المنقطعة عن الدعم الفني".
واختتم قائلاً: "جوهر هذه الخطة لا يقتصر على تشديد العقوبات التأديبية بل على تحويل النظرة إلى الأمن السيبراني من مجرد 'تنظيم مزعج' إلى 'مسؤولية وطنية'. نحن ملتزمون بتحقيق حكومة ذكية ديمقراطية آمنة يستطيع المواطنون استخدامها بثقة واطمئنان".
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.