
تغيير عناوين الآيبي والهجمات الموجهة ضد شركات مالية متعددة.. هيئة الرقابة المالية توزع عناوين الهجوم على 500 شركة
البنوك وشركات البطاقات تجري فحصاً طارئاً حتى السادس من الشهر.. بينما تستمر فحوصات شركات الأوراق المالية والتأمين والصيرفة حتى الثامن
ظهرت مؤشرات على تورط مهاجم واحد في سلسلة الاختراقات الأمنية الأخيرة التي طالت القطاع المالي، حيث يستخدم هذا المهاجم أدوات الذكاء الاصطناعي لتنفيذ هجمات آلية واسعة النطاق موجهة ضد عدة شركات مالية. وقد اتخذت السلطات المالية خطوات استباقية بمشاركة عناوين الآيبي الخاصة بالمهاجمين ومعلومات أمنية حساسة مع ما يقارب 500 شركة في القطاع المالي، وأطلقت حملة فحص طارئة شاملة.
وأفادت السلطات المالية في الرابع من الشهر الجاري أنه تم رصد عناوين آيبي متعددة يُعتقد أن المهاجم ذاته استخدمها في اختراقات سبع شركات مالية، وهي: بنك شنهان، وبنك كي بي إم الوطني، وبنك هانا، وبنك بي إن كي بوسان، وشركة يي غارام، وبنك ويلكوم للادخار، وشركة هيوندايه كابيتال.
ويبدو أن المهاجم غيّر عنوان الآيبي الخاص به بشكل متكرر أثناء استهدافه لعدة شركات مالية. وتُقيّم السلطات المالية أن المهاجم استخدم أدوات الذكاء الاصطناعي لتنفيذ هجمات آلية واسعة الحجم ضد عدد من الشركات المالية.
وبناءً على البيانات التي قدمها بنك شنهان للبرلمان، تضمن الهجوم على البنك استخدام عناوين آيبي من عدة دول، بما في ذلك كوريا الجنوبية والولايات المتحدة واليابان وهونغ كونغ وسنغافورة وفيتنام وتايلاند والمملكة المتحدة.
حدث تسرب البيانات من بنك شنهان عبر الأنظمة الإضافية المستخدمة من قبل الموظفين والمندوبين الذين يتعاملون مع القروض. غير أنه لم يكن هناك أي تأثير على خدمات العملاء عبر الإنترنت والهاتف المحمول، كما لم تُسجل أي خسائر مالية.
صنفت السلطات المالية حوادث الاختراق هذه إلى ثلاثة أنواع رئيسية: خدمات البحث عن المعلومات، وخدمات دعم عمليات الموظفين، وخدمات المواقع الإلكترونية.
في خدمات البحث عن المعلومات، تبين أن هناك حالات تم فيها تطوير الأنظمة بشكل خاطئ، مما سمح بالوصول إلى بيانات طلبات القروض ومعلومات الشركات دون المرور بإجراءات التحقق من الهوية. وقد أمرت السلطات بإجراء فحص شامل لجميع الخدمات التي تفتقد خطوات المصادقة، وتصحيح الأخطاء أو حظر الخدمات حسب الحاجة.
أما في خدمات دعم عمليات الموظفين التي يستخدمها موظفو الخدمات المصرفية الخاصة والمتخصصون في إدارة علاقات العملاء، فقد تبين أن هناك نقصاً في إجراءات التحكم بالوصول عبر الأجهزة المحمولة، وكان هناك ثغرات أمنية في التطبيقات الويب تسمح بالوصول غير المصرح به ولم يتم معالجتها بشكل مناسب، مما أسفر عن تسرب البيانات. يتعين على الشركات المالية تعزيز الضوابط لضمان الوصول فقط من خلال الأجهزة المسجلة مسبقاً، وتحسين خدمات الويب الضعيفة بشكل فوري.
في خدمات المواقع الإلكترونية، اكتشفت التحقيقات أن المهاجمين استغلوا ثغرات أمنية معروفة بالفعل لتثبيت برامج خبيثة، ثم سرقوا ملفات السجلات التي تحتوي على معلومات العملاء. وقد أمرت السلطات بمعالجة هذه الثغرات بشكل فوري أو حظر الخدمات عند الحاجة.
أصدرت هيئة الرقابة المالية تعليماتها بمشاركة عناوين الآيبي المستخدمة في الهجمات ومعلومات أمنية هامة مع حوالي 500 شركة في القطاع المالي، وأطلقت حملة فحص طارئة. يجب على البنوك وشركات البطاقات الائتمانية إكمال الفحص بحلول السادس من الشهر الجاري، بينما يجب على شركات الأوراق المالية والتأمين والبنوك الادخارية والشركات المالية الإلكترونية إنهاء الفحص بحلول الثامن من الشهر.
ستقوم الشركات المالية بإجراء الفحص وفقاً لقائمة تحقق تتضمن 12 بنداً، تشمل: حظر عناوين الآيبي الهجومية والتحقيق في الأضرار المحتملة، وتحديد الأصول والخدمات المعرضة للانكشاف الخارجي، والتحقق من تعزيز الإجراءات الأمنية. في حال اكتشاف أي أوجه قصور، يجب معالجتها فوراً.
تعتزم السلطات المالية إجراء فحوصات ميدانية في الشركات التي تعرضت لحوادث اختراق، وتبادل نتائج الفحص والعوامل الضعيفة المكتشفة والحالات المحسّنة مع جميع شركات القطاع المالي لمنع تكرار حوادث مماثلة.
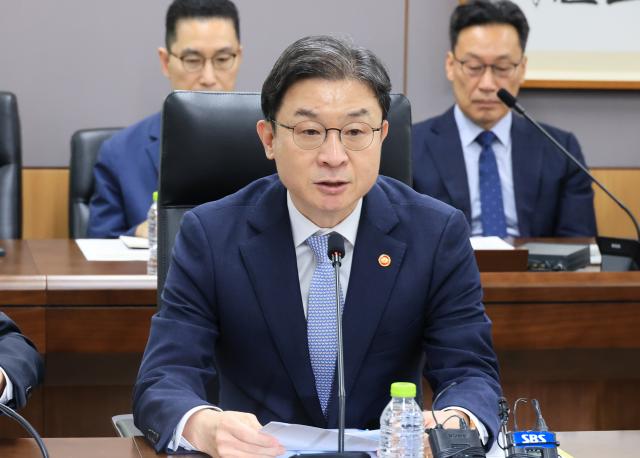
عقدت السلطات المالية ثلاث جلسات طارئة لمعالجة الأزمة منذ وقوع حادثة الاختراق. ضمت جلسة اليوم ممثلين عن الاتحادات المالية والموظفين الإداريين في الشركات التي تعرضت لاختراقات، حيث تم مناقشة خطط المعالجة.
قال إي أوك-ون، رئيس لجنة الخدمات المالية: "هذا الوقت يتطلب من القطاع المالي برمته أن يدرك خطورة الوضع الحالي ويتحلى بأعلى درجات اليقظة والحذر"، وحثّ على إجراء فحوصات أمنية دقيقة واتخاذ تدابير حماية المستهلك.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.