
لم تسفر المحاولات عن تسرب بيانات شخصية
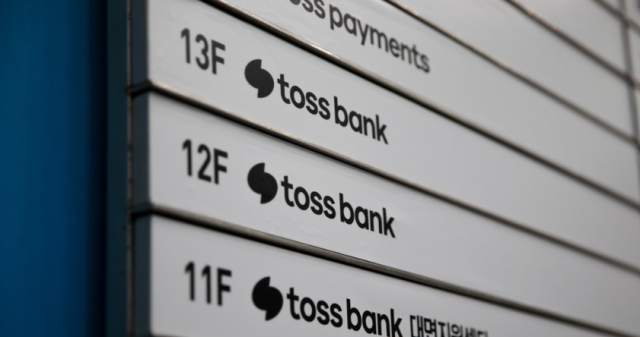
تبين أن بعض عناوين بروتوكول الإنترنت (IP) المستخدمة في هجمات الاختراق التي وقعت مؤخراً بشكل متزامن في القطاع المالي حاولت الوصول إلى خوادم توس بنك، البنك الإلكتروني المتخصص، منذ بداية هذا العام. إلا أن توس بنك تمكن من حجب هذه المحاولات، مما منع حدوث أضرار فعلية مثل تسرب البيانات الشخصية.
وفقاً لبيانات قدمتها شركة توس بنك يوم 5 من الشهر الجاري إلى النائبة كيم هيونغ-يون من حزب إعادة الإصلاح، تبين أن عنواني IP اثنين من بين العناوين المستخدمة في الهجوم الأخير على بنك شينهان حاولا الوصول إلى خوادم توس بنك الداخلية منذ شهر يناير من هذا العام.
حاول عنواني IP هذان الوصول إلى الخوادم الداخلية لتوس بنك ثلاث مرات في 24 يناير و11 مرة في يوليو وأغسطس. وقالت توس بنك إنها نجحت في حجب هذه المحاولات من خلال نظام حجب مستمر، ولم تحدث أي أضرار في شكل اختراق نظام أو تسرب معلومات العملاء.
عقب تأكيد تسرب بيانات في بنك شينهان وبنك كيه بي إم الوطني وبنك هانا وبنك بي إن كيه بوسان وبنك إيجارام للادخار وبنك ويلكم للادخار وشركة هيونداي كابيتال، أسفرت المحاولات عن اكتشاف محاولات هجوم باستخدام نفس عنوان IP في بنك إلكتروني، مما يثير احتمالية أن تكون هذه الهجمات موجهة نحو القطاع المالي بأكمله وأن تكون قد بدأت في وقت أبكر مما كان معروفاً في البداية.
أصدرت السلطات المالية تعليمات للبنوك والشركات المصدرة للبطاقات بإكمال فحص طوارئ بحلول يوم 6 من الشهر الجاري، في حين أعطت شركات الأوراق المالية والتأمين وبنوك الادخار مهلة حتى يوم 8 من الشهر الجاري.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.