
من بين 7 ملفات مشبوهة، 6 ملفات لا تحتوي على بيانات شخصية
اكتشاف بيانات شخصية في أحد السجلات التاريخية لمعلومات المصلين... تم إخطار المصلين المعنيين
اكتمل حذف الملفات الضارة وحظر الوصول الخارجي وتغيير كلمات مرور الخوادم والحسابات
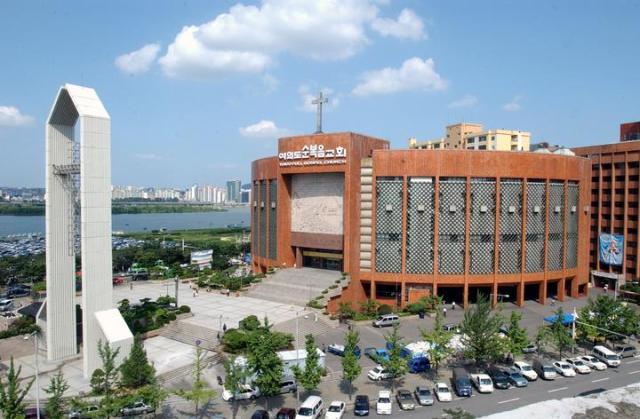
تعرضت أنظمة المعلومات في كنيسة يويدو الإنجيلية الكاملة لاختراق خارجي، مما أسفر عن تسرب بعض البيانات الشخصية للمصلين، بما في ذلك أرقام الهوية الوطنية وأرقام الهواتف والعناوين. أعلنت الكنيسة أنها ستقوم بحذف البرامج الضارة وحظر الوصول الخارجي، وإخطار المصلين الذين تضررت بيانتهم الشخصية بالحادث.
أعلنت كنيسة يويدو الإنجيلية الكاملة، في السابع من الشهر الحالي، أنها تلقت إخطاراً من المعهد الكوري لترقية تكنولوجيا المعلومات والاتصالات (كايسا) بشأن حادث اختراق لأنظمة المعلومات. قامت الكنيسة بالتعاون مع جهات متخصصة في الأمن السيبراني بتحليل 7 ملفات مشبوهة، وأسفر التحليل عن اكتشاف بيانات شخصية في ملف واحد يتعلق بالسجلات التاريخية لمعلومات المصلين.
احتوى الملف المعني على الأسماء وتواريخ الميلاد وسجل التعديلات على البيانات الشخصية. وتبين أنه يشمل 2629 سجل تاريخي لتعديلات أرقام الهوية الوطنية و3964 سجل لتعديلات أرقام الهواتف و7202 سجل لتعديلات العناوين. وأوضحت الكنيسة أن أرقام الهوية الوطنية هي معلومات تم جمعها وإدارتها لأغراض إصدار إيصالات التبرعات المخصومة ضريبياً في نهاية السنة.
ومع ذلك، نفت الكنيسة من خلال وسائل الإعلام أن الملفات المتعلقة بالتبرعات للفترة من 1993 إلى 2019، التي ثارت حولها شكوك بشأن التسرب، تحتوي على بيانات شخصية. وأوضحت أن هذه الملفات تتكون من أرقام إيصالات التبرعات والمبالغ والتفاصيل فحسب، ولا تحتوي على الأسماء أو أرقام الهوية الوطنية أو أرقام الهواتف أو العناوين. وأضافت أن الملفات الستة الأخرى المشبوهة، والتي تشمل سجلات الرواتب وسجلات تحويل المصلين وتعيين المناصب والمعمودية وسجلات المديرين الإقليميين، لم تحتوِ أيضاً على أي بيانات شخصية.
بدأت الكنيسة تحليل السجلات والجدران الناري بعد تأكدها من الإخطار المتعلق بحادث الاختراق من كايسا في السادس من الشهر الجاري الساعة الثالثة مساءً. وفي الساعة السادسة والنصف مساءً من اليوم ذاته، تم الكشف عن البرامج الضارة المشبوهة وحذفها. وبعد تحليل طوال الليل، تم تأكيد حادثة تسرب البيانات الشخصية الواحدة قرب منتصف الليل. وابتداءً من الساعة الأولى صباح السابع من الشهر، تم تنفيذ تدابير إضافية تشمل حظر الوصول الخارجي وتغيير كلمات مرور الخادم.
اكتملت حالياً عمليات حذف الملفات الضارة وحظر الوصول الخارجي وتغيير كلمات مرور الخوادم والحسابات المرتبطة بها، وجارٍ الآن إجراء تغيير كلمات مرور جميع المستخدمين. وإلى جانب ذلك، تخطط الكنيسة لاستبدال جدار الحماية القديم بآخر حديث والعمل بالتنسيق مع شركات متخصصة في الأمن على تحليل نقاط الضعف في النظام وتعزيز الحماية الأمنية بشكل إضافي.
وقال الراعي لي يونغ-هون: "نتعامل مع هذه المسألة بجدية بالغة"، موضيفاً: "سنتعاون بنشاط مع الجهات ذات الصلة في عملياتها التحقيقية والتحقق، وسنعمل على تحسين نظم حماية المعلومات بشكل صارم لضمان عدم تكرار هذا الحادث مرة أخرى، وسنتخذ جميع الإجراءات اللازمة لضمان حماية أكثر أماناً لبيانات المصلين الشخصية الثمينة."
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.