
النائب كيم هيونج-يون ينتقد معايير التفتيش الذاتي لهيئة الرقابة المالية... فترات الفحص تختلف من مؤسسة مالية لأخرى
عنوان IP الاختراق المستخدم في حادثة بنك شينهان وصل إلى بنكي إنترنت في يناير الماضي... 'يجب التحقق من سجل سنة كاملة على الأقل'
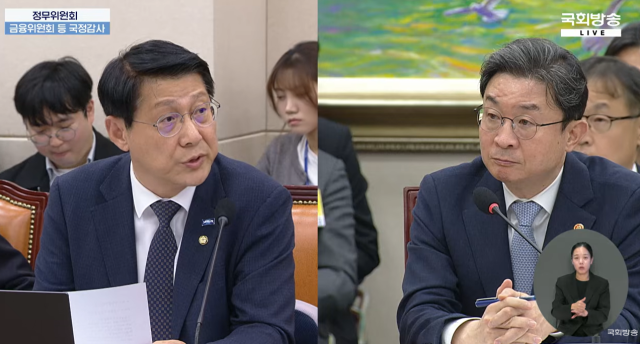
تعرضت فعالية الفحوصات الأمنية الطارئة التي نفذتها السلطات المالية لمواجهة موجة متكررة من حوادث الاختراق الإلكتروني في القطاع المالي للنقد خلال جلسة التفتيش الوطني. أشارت الانتقادات إلى أن جداول التفتيش الذاتي الموزعة على الشركات المالية تفتقر إلى معايير محددة بشأن فترات الفحص، مما أدى إلى قيام بعض البنوك بفحص سجلات الوصول لآخر ثلاثة أشهر فقط وتقديم تقارير تفيد بعدم وجود شذوذ.
خلال جلسة التفتيش الوطني بلجنة الشؤون السياسية بالبرلمان بتاريخ 8 أكتوبر، وجه النائب كيم هيونج-يون من حزب جو كوك الإصلاحي انتقادات حادة إلى رئيس لجنة الخدمات المالية لي أوك-وون قائلاً: "بعض البنوك تفحص سجلات آخر ثلاثة أشهر فقط وتبلغ عن عدم وجود شذوذ. هل الخلوص إلى عدم وجود مشاكل بعد فحص ثلاثة أشهر يعادل الخلوص نفسه بعد فحص سنة كاملة؟ لماذا تختلف فترات الفحص من مؤسسة مالية إلى أخرى؟"
أبرز النائب كيم ثغرات معايير الفحص من خلال الكشف عن جدول التفتيش الذاتي المكون من 12 بنداً الذي وزعته هيئة الرقابة المالية على الشركات المالية. قال: "البند الذي ينص على 'هل تم الفحص للتحقق من وجود محاولات أو أضرار من الاختراق؟' لا يتضمن أي تحديد للفترة الزمنية المطلوب فحصها. وبالتالي، سواء فحصت ثلاثة أشهر أو سنة كاملة، فإن الإجابة تكون 'نعم'."
انتقد أيضاً البند المتعلق بتشغيل نظام المراقبة الأمنية في الوقت الفعلي. قال النائب: "بنك شينهان الذي وقعت فيه حادثة الاختراق يمكن أن يجيب 'نعم' على هذا السؤال، لأن الخادم المتأثر كان ضمن نطاق المراقبة الأمنية." أشار هذا إلى أن الاقتصار على السؤال عن وجود نظام مراقبة أمني لا يكفي لتقييم القدرة الفعلية على كشف التسللات.
كما كشفت الجلسة عن معلومة مثيرة للقلق: أن عنوان IP المستخدم في هجوم بنك شينهان كان له أثر وصول إلى بنوك إنترنت في أوائل العام الحالي. قال النائب كيم: "عندما فحصت مكتب النيابة عنوان IP الهجومي الذي شاركته السلطات عبر ثلاثة بنوك إنترنت، وجدنا آثار وصول سابقة من هذا العنوان إلى بنكي إنترنت آخرين. كان التاريخ متطابقاً: 24 يناير من هذا العام."
أضاف: "لو اقتصرنا على فحص ثلاثة أشهر، لما كان بالإمكان اكتشاف هذا. أمكن التحقق من الأمر فقط لأن البنوك الثلاثة فحصت سجلات سنة كاملة." مع التنويه بأنه على الرغم من استخدام عنوان IP نفسه، لا يمكن القطع بأن مصدر الهجمات واحد بالضرورة.
سأل النائب كيم أيضاً ما إذا كانت السلطات المالية تتحقق من المستندات الداعمة بالإضافة إلى الإجابات البسيطة 'نعم/لا' على جدول التفتيش. ردّ رئيس اللجنة قائلاً: "بعد وقوع هذه الحادثة، أصدرنا تعليمات سريعة بفحص هذه البنود الـ 12. لكن هناك عناصر إضافية يجب فحصها، وبعد تلقينا للنتائج، نحتاج إلى مراجعة شاملة ثم إعادة الفحص."
طالب النائب كيم بضرورة: "إعادة فحص جميع الشركات المالية لسجلات سنة كاملة على الأقل، والحصول على تقارير تتضمن فترات فحص محددة واكتشافات فعلية، وليس مجرد إجابات 'نعم/لا' بسيطة."
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.