
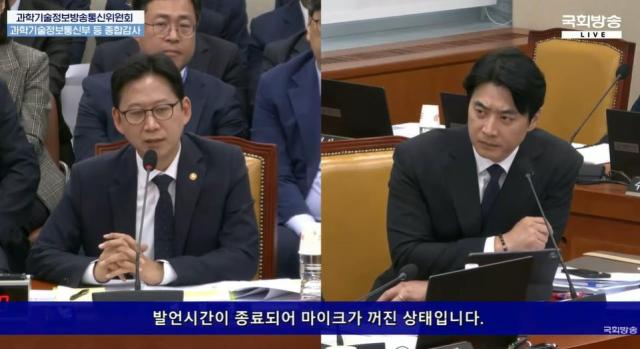
لجنة العلوم والتكنولوجيا والبث بالبرلمان تجري تدقيقًا شاملاً على وزارة العلوم والتكنولوجيا في 23 أكتوبر
أعلنت وزارة العلوم والتكنولوجيا والاتصالات عن نيتها وضع خطة حكومية شاملة للتصدي لثغرات الأمن في لغة البرمجة PHP المستخدمة في تطوير المواقع الإلكترونية.
صرح بيه غيونغ-هون، نائب رئيس الوزراء ووزير العلوم والتكنولوجيا والاتصالات، أمام لجنة العلوم والتكنولوجيا والبث والاتصالات بالبرلمان خلال تدقيق شامل على الوزارة في 23 أكتوبر: "نتعامل مع مسائل الأمن السيبراني بجدية شديدة، وسوف نضع خطة شاملة على مستوى الحكومة بكاملها وسنقدم تقريرًا عنها".
وأشار أعضاء من الأحزاب المعارضة إلى أن نظام استجابة الحكومة للتهديدات السيبرانية موزع على عدة جهات حكومية، مما يجعل الاستجابة السريعة صعبة. قال عضو البرلمان سيو تشيون-هو من حزب الشعب القوي: "يجب توضيح المسؤوليات والأدوار لكل جهة حكومية وبناء نظام استجابة متكامل". كما أضاف عضو البرلمان تشوي هيونغ-دو من حزب الشعب القوي: "يجب توسيع نطاق الفحوصات الأمنية ليشمل ليس فقط البنوك بل أيضًا شركات بطاقات الائتمان والتأمين والأوراق المالية، والنظر في الثغرات في نظام المصادقة الأمنية".
ردًا على ذلك، قال نائب الرئيس بيه: "مكتب الأمن القومي يعمل كمركز تحكم مركزي لوضع خطة حكومية شاملة للتصدي لهذه التهديدات".
تبين أن الحكومة لم تكن قد توضحت بشكل كامل واقع استخدام المؤسسات الحكومية لغة PHP. قال عضو البرلمان هان جون-هو من الحزب الديمقراطي المتحد: "يجب التحقق فعليًا من أي الأنظمة تعرضت للثغرات الأمنية وما إذا تم اتخاذ إجراءات وقائية، ليس فقط الاكتفاء بإصدار تنبيهات وإشعارات. إذا كانت سلطات مؤسسة النهوض بالإنترنت الكورية غير كافية للاستجابة المطلوبة، كان يجب على وزارة العلوم والتكنولوجيا أن تتشاور معها وتتخذ الإجراءات اللازمة".
ردًا على ذلك، قال لي سانغ-جونغ، رئيس مؤسسة النهوض بالإنترنت الكورية: "هناك قيود في الصلاحيات والأنظمة الحالية فيما يتعلق بفحص الأنظمة مباشرة. سوف نتشاور مع الحكومة لتنفيذ إجراءات وقائية".
من جهتها، أوضحت الحكومة أنها اتخذت إجراءات استباقية بعد الكشف عن ثغرات PHP. قال تشوي وو-هيوك، مدير مكتب سياسة الأمن المعلوماتي والشبكات بوزارة العلوم والتكنولوجيا: "بعد إعلان الشأن المتعلق بـ PHP مباشرة يوم الأربعاء بعد الظهيرة، قمنا في الساعة 11:20 مساءً بإرسال إرشادات الاستجابة إلى حوالي 28 ألف مسؤول أمن معلومات رئيسي بالمؤسسات الحكومية. طلبنا منهم تطبيق التحديثات الأمنية فورًا، وفي الحالات التي لا يمكن تطبيق التحديثات فيها، تم توجيهنا لتشغيل الأنظمة بصورة غير متصلة بالإنترنت".
أضاف أنه في اليوم التالي، تم رفع مستوى التنبيه الأمني السيبراني من "الاهتمام" إلى "الحذر". كما أشار إلى أن الحكومة قامت بالتواصل المباشر مع الشركات المعنية لتشجيعها على اتخاذ الإجراءات اللازمة، وأن مكتب الأمن القومي عقد اجتماعًا لمواجهة تهديدات PHP بمشاركة الجهات الحكومية والخاصة والعسكرية.
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.