
ثلاث بنوك رقمية تتعرض لمحاولات دخول من نفس عنوان IP..لا توجد أضرار في تسرب البيانات
مناقشة مشاركة المعلومات التهديدية في اجتماع رؤساء أمن المعلومات..تعزيز ضوابط الدخول والمصادقة
مناقصة معدات الأمان لبنك KB الوطني وتطوير نظام الاستجابة للبنك الزراعي..تقوية البنية التحتية
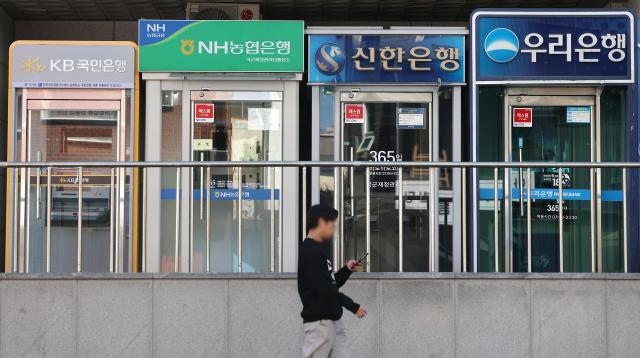
وفقاً لما أفادت به الأوساط المالية في 6 أكتوبر الجاري، عقد رؤساء أمن المعلومات (CISO) للبنوك اجتماعاً صباحي اليوم في رابطة البنوك لمناقشة إجراءات الرد على هجمات القرصنة الأخيرة. وشملت جدول الأعمال فحص الوضع الأمني في كل بنك، وإدارة نقاط الاتصال الخارجية، ومشاركة المعلومات التهديدية بسرعة وتنسيق الاستجابة المشتركة.
بعد أن شاركت السلطات المالية عنوان الإنترنت المستخدم في الهجوم مع القطاع المصرفي وأصدرت توجيهات بإجراء فحوصات ذاتية، تم التحقق من محاولات دخول من نفس العنوان في بنوك ألفابيت (كاكاو بانك) وكي بانك وتوس بانك. فيما يتعلق بكاكاو بانك، تبين أن هناك عدة محاولات منذ يناير من هذا العام، بينما حاول المهاجمون الدخول إلى توس بانك حوالي عشر مرات بين يناير وأغسطس. نجحت البنوك الثلاث الرقمية في حجب هذه المحاولات، ولم يتم حتى الآن رصد أي أضرار من تسرب بيانات شخصية أو انتهاكات أخرى.
مع ظهور آثار الهجوم في عدة شركات مالية، تقوم البنوك بفحص الأضرار المحتملة والتحقق من الثغرات المماثلة ومسارات الاختراق الإضافية. وقد وجهت السلطات المالية البنوك وشركات بطاقات الائتمان للتحقق من تنفيذ الفحص الطارئ بحلول 6 أكتوبر والتأكد من احتمالية حدوث أضرار إضافية.
قامت بنك KB الوطني بفحص شامل لخوادم قطاعات الربط الخارجي وعزز الضوابط الأمنية. أجرى البنك فحصاً شاملاً للأنظمة للتحقق من الثغرات المماثلة ومسارات الاختراق الإضافية، كما نفذ اختبارات اختراق من منظور المهاجم. كثّف البنك مراقبة نظام كشف الاحتيال المالي غير الطبيعي (FDS) وشارك نتائج تحليل الحادث عبر مركز الأمن السيبراني بالمجموعة مع جميع الشركات التابعة.
خلال فترة العطلة الرسمية، عقد رئيس البنك إي وان جو مع كبار المديرين التنفيذيين اجتماعات مباشرة وقام برصد حالة الاستجابة بشكل دوري عبر خطوط الاتصال المباشرة. تتعامل البنك مع احتمالية انتهاك الأنظمة وكذلك مخاطر المعاملات غير الطبيعية الناشئة عن الاستخدام السيء للبيانات المسربة.
قام بنك شينهان أيضاً بتفعيل نظام الاستجابة الطارئة بعد التحقق من تسرب البيانات وبدأ المراقبة الفورية للموقف وإجراء فحص شامل لجميع الخدمات. خلال فترة العطلة الرسمية، عقد رئيس البنك جونغ سونغ هيوك وكبار المديرين التنفيذيين اجتماعات يومية لمناقشة الحالة. قام البنك بتحديد وحجب عناوين الإنترنت الضارة والتعاون مع الجهات الخارجية والشركات المتخصصة للتحقق من مسارات الهجوم الإضافية.
أضاف بنك شينهان سيناريوهات جديدة لكشف الأنشطة المريبة إلى نظام FDS وينوي تعزيز المراقبة للقنوات الخارجية مثل الويب المظلم والتليجرام. يركز البنك على فحص ليس فقط الاختراقات الإضافية بل أيضاً احتمالية توزيع واستخدام البيانات المسربة بطرق سيئة.
يقوم بنك هانا بحظر الدخول الخارجي لنظام دعم العمليات (ODS) الذي كان هدفاً للهجوم وتعزيز نظام المصادقة. يجري البنك فحصاً شاملاً للثغرات في الخدمات التي تتيح الدخول الخارجي وعزز مستويات تنبيهات مركز المراقبة الأمنية الموحدة ومراقبة FDS. يستخدم البنك أدوات أمان قائمة على الذكاء الاصطناعي للتحقق من الخدمات المكشوفة للعالم الخارجي أيضاً.
قام بنك هانا بالإبلاغ الفوري للرئيس التنفيذي (CEO) عند اكتشاف آثار تسرب البيانات وتفعيل فريق عمل طارئ للاستجابة (TF). أعقب ذلك عقد اجتماعات متكررة للتدابير الطارئة بمشاركة المديرين التنفيذيين للتحقق من تقدم المتابعة.
اتخذت البنوك التي لم يتم التحقق من تضررها من تسرب البيانات خطوات استباقية أيضاً. عقد بنك وي (اي) اجتماعاً طارئياً برئاسة كبير مسؤول الأمن المعلوماتي في نهاية الأسبوع الماضي وأكمل فحص ما إذا كان قد تعرض لتسرب بيانات، وأنهى التقارير الداخلية خلال فترة العطلة الرسمية. قام بنك NH الزراعي بفحص طارئ لحالة الأنظمة والضوابط الأمنية وتفعيل نظام الاستجابة الطارئة. استناداً إلى المعلومات التهديدية المشتركة من السلطات والجهات ذات الصلة، يقوم البنك بحجب الدخول ومراقبة المؤشرات غير الطبيعية ويرفع أهم نتائج الفحص للمديرين التنفيذيين.
بالتوازي مع الاستجابة الطارئة، يجري تقوية البنية التحتية الأمنية. أعلن بنك KB الوطني عن مناقصة لشراء معدات أمان حساسة بما فيها أنظمة منع الاختراق (جدران الحماية)، وأنظمة حجب هجمات الحرمان من الخدمة (DDoS)، وجدران حماية الويب (WAF)، وأنظمة كشف الاختراق (IDS) لـ«تحسين المرونة في الاستجابة للتهديدات الذكية».
يقوم بنك NH الزراعي، كجزء من جهود تعزيز قدرته على التصدي للتهديدات السيبرانية، بتطوير نظام الاستجابة لقشور الويب ونظام الاستجابة لهجمات الحرمان من الخدمة بعد أن أكمل المناقصة واختيار المنتجات في النصف الأول من السنة. وتهدف هذه التدابير إلى تعزيز قدرات الكشف والحجب ضد الاختراقات القائمة على الويب والهجمات الواسعة النطاق لرفض الخدمة. كما يعتزم بنك وي (اي) المضي قدماً بسرعة في تحسين الإطار الأمني هذا العام.
قال مسؤول في القطاع المالي: «نظراً لأن الهجمات التي تستخدم الذكاء الاصطناعي تتطور باستمرار، من الصعب حجب جميع المخاطر من خلال أنظمة الأمان التقليدية وحدها، وهناك حاجة ماسة إلى تعزيز نظم المصادقة للأنظمة الخارجية، والكشف الفوري عن محاولات الدخول غير الطبيعي وعمليات الاستعلام عن البيانات بكميات كبيرة، وتقليل الثغرات الأمنية في الحماية».
* تمت ترجمة هذا المقال تلقائيًا بواسطة الذكاء الاصطناعي.